
第I部 わが国を取り巻く安全保障環境
2 サイバー領域をめぐる動向
1 サイバー空間と安全保障
サイバー空間は、インターネットをはじめとする様々なサービスやコミュニティで形成された、新たな社会領域空間として重要性を増している。このため、サイバー空間上の情報資産やネットワークを侵害するサイバー攻撃は、社会に深刻な影響を及ぼすことが可能であり、安全保障上の現実の脅威となっている。
また、典型的なサイバー攻撃としては、不正アクセス、マルウェア(不正プログラム)による情報流出や電子計算機の機能妨害、情報の改ざん・窃取、大量のデータの同時送信による機能妨害(DDoS(Distributed Denial of Service attacks)攻撃)などがあげられる。電力システムや医療システムなどの重要インフラが狙われた場合、システム障害などの被害をもたらすこともある。さらに、攻撃手法が高度化、巧妙化しており、AIを利用した、人間には不可能な高速度かつ高度なサイバー攻撃の可能性も指摘されている。
軍隊にとっても、サイバー空間は、指揮中枢から末端部隊に至る指揮統制のための基盤や、無人航空機などの無人アセットや重要インフラを運用する基盤となるなど、多くの分野で必要不可欠な要素となっており、サイバー空間への依存度が増大している。このような基盤へのサイバー攻撃は、平時に加え、航空侵攻・海上侵攻・着上陸侵攻といった伝統的な態様の侵攻に先立って行われる可能性が高く、サイバー領域における脅威には迅速かつ的確に対応する必要がある。また、サイバー攻撃は兵器を必要とせず、攻撃主体の特定や被害の把握が容易ではないことから、敵の軍事活動を低コストで妨害できる非対称な攻撃手段として認識されており、多くの国がサイバー攻撃能力を構築・強化しているとみられる。
2 サイバー空間における脅威の動向
諸外国の政府機関や軍隊のみならず民間企業や学術機関などに対するサイバー攻撃が多発しており、重要技術、機密情報、個人情報などが標的となっている。また、高度標的型サイバー攻撃(APT:Advanced Persistent Threat)は、洗練された手法で特定の組織を執拗に攻撃するサイバー攻撃とされ、こうした攻撃には長期的な活動を行うための潤沢なリソース、体制や能力が必要となることから、組織的活動であるとされる。こうしたなか、英国は、「現実的かつ継続的な脅威」として、中国、ロシア、北朝鮮、イランによるサイバー攻撃をあげている10。
(1)中国
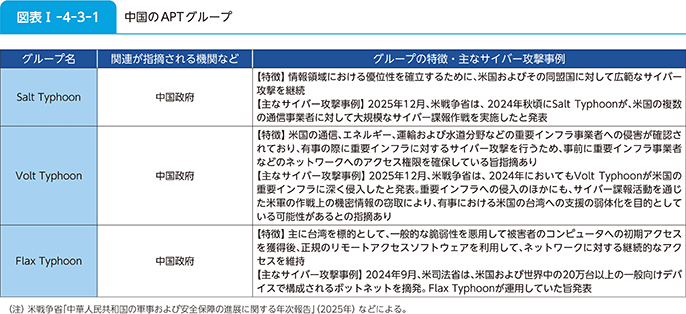
中国では、これまで、サイバー戦の任務を担う部隊は戦略支援部隊のもとに編成されていたとみられてきたが、この戦略支援部隊は2024年に廃止され、その隷下であったサイバー空間部隊が兵種に格上げされたとの指摘がある。台湾は中国のサイバー攻撃の手法について、ハードウェアやソフトウェアの脆弱性に対する攻撃、DDoS攻撃、ソーシャル・エンジニアリングなどの手法を組み合わせ、基幹インフラのネットワークへの侵入を試みていること11、台湾におけるインターネットを基盤とした物流、指揮統制、通信、商業活動および軍事インフラなどを標的としてサイバー攻撃を仕掛け、活動を妨害することなどを指摘している12。また、中国が2019年に発表した国防白書「新時代における中国の国防」において、軍によるサイバー空間における能力構築を加速させるとしているなど、軍のサイバー戦能力を強化していると考えられる。
参照図表I-4-3-1(中国のAPTグループ)、3章2節2項5(軍事態勢)
(2)ロシア
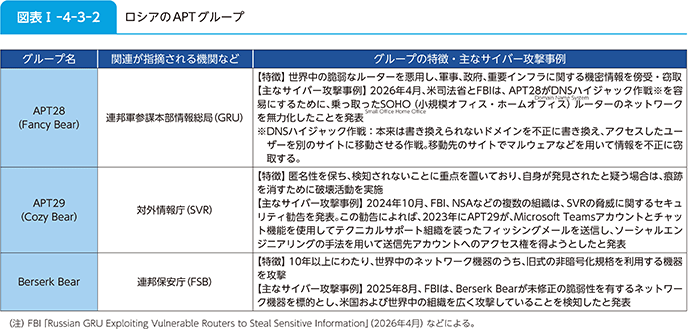
ロシアについては、軍参謀本部情報総局、連邦保安庁、対外情報庁がサイバー攻撃に関与しているとの指摘があるほか、軍のサイバー部隊13の存在が明らかとなっている。サイバー部隊は、敵の指揮・統制システムへのマルウェアの挿入を含む攻撃的なサイバー活動を担うとされ、その要員は約1,000人と指摘されている14。
また、2021年に公表した国家安全保障戦略において、宇宙・情報空間は、軍事活動の新たな領域として活発に開発されているとの認識を示し、情報空間におけるロシアの主権の強化を国家の優先課題として掲げている。
ロシアは、スパイ活動、影響力行使、攻撃に関する能力を向上させているとされ15、2025年12月、米FBI(Federal Bureau of Investigation)、国土安全保障省サイバーセキュリティ・インフラセキュリティ庁(CISA:Cyber Security and Infrastructure Security Agency)、国家安全保障局(NSA:National Security Agency)は、親ロシア派ハクティビスト16が、スパイ活動、破壊工作、風評被害を与えることを目的として、世界の標的に対してコンピュータ・ネットワーク上で活動を行っているとして注意喚起している17。こうしたハクティビストの一部はロシア政府とのつながりが指摘されている。
参照図表I-4-3-2(ロシアのAPTグループ)
(3)北朝鮮
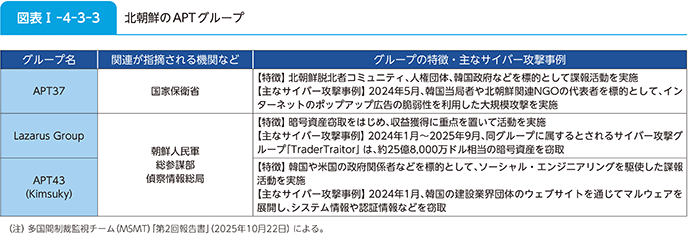
北朝鮮には、軍偵察情報総局、国家情報局などの情報機関が存在しており、情報収集の主たる標的は韓国、米国とわが国であるとの指摘がある18。また、人材育成はこれらの機関が行っており、軍の偵察情報総局を中心に、サイバー部隊を集中的に増強し、約6,800人を運用中と指摘されている19。各種制裁措置が課せられている北朝鮮は、国際的な統制をかいくぐり、外貨を獲得するための手段としてサイバー攻撃や外国に派遣した北朝鮮IT労働者を利用しているとみられる20ほか、軍事機密情報の窃取や他国の重要インフラへの攻撃能力の開発などを行っているとされる。多国間制裁監視チーム(MSMT:Multilateral Sanctions Monitoring Team)が2025年10月に発表した報告書においては、北朝鮮は、2024年1月から2025年9月までの間に少なくとも28億ドル相当の暗号資産を窃取したほか、2024年の外貨収入の約3分の1を暗号通貨窃取で獲得し、大量破壊兵器計画および弾道ミサイルの開発を促進していると指摘されている。また、暗号資産供給網を標的としたサプライチェーン攻撃や、諸外国の生成AIを活用したフィッシングメールやマルウェアの作成などを行ったと報告されている。
参照図表I-4-3-3(北朝鮮のAPTグループ)
(4)イラン
イランにおけるサイバー攻撃の主体は、正規軍と連携し最高指導者の直接指揮下にある革命ガードおよび大統領の管轄下にある情報省(MOIS:Ministry of Intelligence and Security)による国家支援型のAPTグループと、政府から独立して活動するとされるハクティビストからなっているとみられる。これらのグループは、DDoS攻撃やウェブサイト改ざん、産業制御システムや運用技術を標的とした高度な破壊活動まで多岐にわたる攻撃を実施しているとされている。一般的に、ハクティビスト集団はAPTグループとは別に分類されているが、イランがサイバー作戦を拡大するなかで、イランのハクティビストは、APTグループが用いる戦術、手法などを模倣するようになっており、ツールおよび能力の共有や指揮統制関係などが指摘されている21。
ここ数年、米国の重要インフラに対するイランによるサイバー作戦がより頻繁に行われるようになっている。例えば、2023年10月に登場した、ガザにおけるイスラエルの行動に抗議する動機を持つハクティビストを自称する「サイバーアベンジャーズ」は、主にイスラエル製のインフラを標的としており、米国の上下水道に対する攻撃などを実施したとされている。
2024年3月、米環境保護局とNSAは、イラン革命ガードとの関連が指摘されるハッカー集団が産業制御システムに対してサイバー攻撃を行ったと注意喚起している。
また、2025年6月に発生したイランとの攻撃の応酬においても、イランによるサイバー攻撃が行われたとの指摘がある。
3 サイバー空間における脅威に対する動向
こうしたサイバー空間における脅威の増大を受け、各国で各種の取組が進められている。
米国や欧州、わが国などは、サイバー空間を自由、公正かつ安全なものとするため、既存の国際法の適用のあり方や規範の実践に関する議論を行う一方、ロシアや中国などは、新たな法的拘束力を持つ新条約の可能性を訴えており、見解の相違から、議論が継続している。国連では、全ての国連加盟国が参加する形で、2021年から5年間の会期で国連オープン・エンド作業部会(OEWG:Open Ended Working Group)が開催された。ここではサイバー空間における脅威認識、規範、国際法、信頼醸成措置など幅広い議論が行われ、2025年にOEWGの後継枠組みを含む最終報告書が提出され、国連総会で採択された。
参照III部1章1節1項5(サイバー領域における対応)、III部1章2節4項2(サイバー領域)
(1)米国
米国では、連邦政府のネットワークや重要インフラのサイバー防護に関しては、国土安全保障省が責任を有しており、CISAが政府機関のネットワーク防御に取り組んでいる。また、重要インフラなどに関する機微な情報の流出への対策として、2023年9月には、中国やロシアとのつながりが認められる企業によって設計、開発、製造および販売されたコネクテッドカー22の輸入を禁止する新たな規則案が示されている。
戦略面では、2026年3月にサイバー戦略を発表し、重要インフラの保護や防勢的・攻勢的なサイバー作戦により敵対勢力のネットワークを特定し、妨害し、攻撃を未然に阻止するとしている。また、連邦政府機関のサイバーセキュリティを強化するための「ゼロトラスト23戦略」を発表し、各省庁に対してゼロトラストモデルのセキュリティ対策を求めている。さらに、不足するサイバー人材を確保するため国家サイバー人材・教育戦略を発表し、国民の基本的サイバースキルの習得やサイバー教育の変革などに長期的に対処するとしている。
安全保障に関しては、国防省の「サイバー戦略2023」では、攻撃者の組織・能力・意図を追跡し、悪意のあるサイバー活動を妨害・劣化させて防御するほか、統合軍のサイバー領域での作戦を支援し、同盟国や関係国と協力して防御するとしている。その後、第2期トランプ政権における国家防衛戦略のなかで、戦争省は、米軍および特定の民間目標のためのサイバー防衛の強化を優先するほか、米国本土へのサイバー脅威を抑止・弱体化させるためのその他の選択肢も開発するとしている。
なお、2019年の日米「2+2」では、サイバー分野における協力を強化していくことで一致し、国際法がサイバー空間に適用されるとともに、一定の場合には、サイバー攻撃が日米安全保障条約にいう武力攻撃に当たりうることを確認している。
米軍では、2018年に統合軍に格上げされたサイバー軍が、サイバー空間における作戦を統括している。米サイバー軍は、国防省の情報ネットワークの防護、敵のサイバー活動監視や攻撃防御、統合軍の作戦支援などのチームから構成されており、6,200人規模である。また、米軍は、ラトビアやリトアニアなどのパートナー国において、重要なネットワーク上の悪意のあるサイバー活動に対して、防御し妨害する作戦を実施している。
(2)韓国
韓国は、2024年2月、北朝鮮などによるサイバー脅威や高度化するサイバー環境に対応するため、攻勢的サイバー防御や抗たん性確保などを目標とする新しい「国家サイバー安保戦略」を発表している。同年9月には、下位文書として「国家サイバー安全保障基本計画」が策定され、目標の達成に向けた具体的な方針が示された。
国防部門では、韓国軍は、サイバー作戦態勢を強化し、サイバー空間における脅威に効果的に対応するため、2019年に合同参謀本部を中心としたサイバー作戦の遂行体系を構築するとともに、合同参謀本部、サイバー作戦司令部、各軍の連携体制を整備した。また、2024年8月の乙支(ウルチ)演習の際には、サイバーレジリエンス24の確保を目的として、官・軍・民による初の実動型統合訓練が実施された。
(3)オーストラリア
豪内務省は、2022年に発表した「国防サイバーセキュリティ戦略」において、サイバー脅威環境に適応した任務を重視し、かつ最新のサイバーセキュリティをベストプラクティスとパートナーシップによって実現するとし、運用モデル実装や能力取得など行動目標を定めている。また、2023年に公表した「2023年から2030年までのサイバーセキュリティ戦略」において、2030年までにサイバーセキュリティの世界的なリーダーになるためのロードマップを定めている。
2025年3月、豪内務省は「サイバーセキュリティ規則2025」を発表した。2026年3月に施行されたこの規則では、オーストラリア国内で提供されるインターネットに接続可能な製品に対する必須セキュリティ基準を規定しており、内務省令に基づいて導入されるこの基準は、消費者向けスマートデバイスのサイバーセキュリティを強化するとされている。
組織面においては、オーストラリアサイバーセキュリティセンター(ACSC:Australian Cyber Security Centre)を設置し、政府機関と重要インフラに関する重大なサイバーセキュリティ事案に対処している。また、2023年には、豪内務省傘下に、サイバー政策の総合調整などを担う国家サイバー局(NOCS:National Office for Cyber Security)を設置した。
豪軍は、2017年に統合能力群内に情報戦能力部を、2018年にその隷下に国防通信情報・サイバー・コマンド(DSCC:Defence Signals Intelligence and Cyber Command)を設立した。なかでも空軍において、職種区分として、ネットワーク、データ、情報システムなどを防護するサイバー関連特技を新設し、2019年に新設した特技への要員の募集を開始した。
(4)欧州
EUは、2020年に「デジタル10年のためのEUのサイバーセキュリティ戦略」を発表し、強靱なインフラと重要サービスのための規則改正や、民間・外交・警察・防衛各分野横断型の共同サイバーユニットの設立などを目標としている。加えて、EUの市民とインフラの保護能力強化などのため、2022年にEUサイバー防衛政策を発表している。2024年には、消費者や企業の保護を目的としてサイバーレジリエンス法が施行され、他のデバイスやネットワークに直接または間接的に接続されるすべての製品に、サイバーセキュリティ要件が課されるようになった。
NATOは、2014年のNATO首脳会合において、加盟国に対するサイバー攻撃をNATOの集団防衛の対象とみなすことで合意している。また、2024年のNATO首脳会合では、統合サイバー防衛センターを新たに設置することが合意された。これは、既存の各種サイバー関連機能の統合を試みるものであり、これによってサイバー空間における状況把握、抗たん性、集団防衛を強化するとしている。
また、研究や訓練などを行う機関としてNATOサイバー防衛協力センター(CCDCOE:Cooperative Cyber Defence Centre of Excellence)が2008年に認可された。CCDCOEは、サイバー活動に適用される国際法をとりまとめたタリンマニュアル2.0を2017年に公表しており、このマニュアルを3.0へ更新する取組が進められている。また、2025年、CCDCOE主催「ロックド・シールズ2025」や、NATO主催「サイバー・コアリション」のサイバー防衛演習が開催され、NATO加盟国のほか、わが国も参加している。
英国は、2021年に公表した国家サイバー戦略において、敵対勢力の探知・阻止・抑止などの戦略的目標を掲げている。また、2023年に公表した「国家サイバー部隊:責任あるサイバー戦力の実践」では、テロ活動の妨害、APT脅威への対抗、選挙干渉の軽減などを実施し、今後、国家サイバー部隊の規模・能力・機能統合を追求するとしている。
フランスは、2026年1月に発表された「国家サイバーセキュリティ戦略2026-2030」において、国家のレジリエンス強化のために、サイバーセキュリティの全体的なレベルの向上、重要インフラとデジタル基盤の強化、さらには、司法、外交、軍事、経済、技術といった資源を活用し、サイバー脅威の低減、脅威情報の共有を通じて民間との協力を強化するとしている。
10 英国国家サイバーセキュリティセンター「年次レビュー2024」(2024年)による。
11 台湾国家安全局「2025年中国共産党の我が国基幹インフラネットワークに対する脅威分析」による。
12 台湾国防部「国防報告書」(2025年)による。
13 2017年2月、ロシアのショイグ国防相(当時)の下院の説明会での発言による。ロシア軍に「情報作戦部隊」が存在するとし、欧米との情報戦が起きており「政治宣伝活動に対抗する」としている。ただし、ショイグ国防相は部隊名の言及はしていない。
14 戦略国際問題研究所「A Playbook for Winning the Cyber war」(2025年9月)による。
15 米国防省「サイバー戦略2023」(2023年)による。
16 ハッカーとアクティビストを掛け合わせた造語。
17 米国土安全保障省サイバーセキュリティ・インフラセキュリティ庁「JOINT CYBERSECURITY ADVISORY」(2025年12月)による。
18 米国防情報局「北朝鮮の軍事力」(2021年)による。
19 韓国国防部「2022国防白書」(2023年)による。
20 米国防情報局「北朝鮮の軍事力」(2021年)による。
21 戦略国際問題研究所「Beyond Hacktivism:Iran's Coordinated Cyber Threat Landscape」(2026年1月)による。
22 ICT端末としての機能を有する自動車のことをさす。車両の状態や周囲の道路状況などの様々なデータをセンサーにより取得し、ネットワークを介して集積・分析することができる。米国政府によれば、コネクテッドカーは、車両の安全性の促進や運転手のナビゲーション支援といった利点を持つ一方で、収集された地理情報や重要インフラに関する機微な情報の悪用や自動車の運用の妨害といったリスクも有している。
23 「内部であっても信頼しない、外部も内部も区別なく疑ってかかる」という性悪説に基づいた考え方。利用者を疑い、端末などの機器を疑い、許されたアクセス権でも、なりすましなどの可能性が高い場合は動的にアクセス権を停止する。防御対象の中心はデータや機器などの資源。
24 サイバー攻撃によって指揮統制システムや情報通信ネットワークの一部が損なわれた場合においても、柔軟に対応して運用可能な状態に回復する能力。
